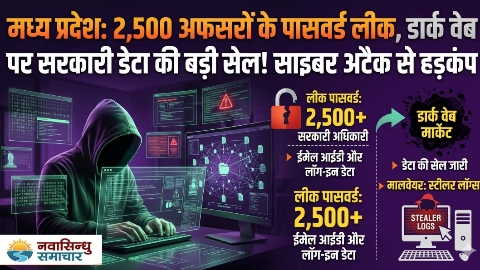
मध्य प्रदेश के नगर निकायों में हुए करोड़ों रुपये के सामान खरीदी घोटाले में एक और बेहद डरावना और गंभीर मोड़ आ गया है। इस पूरे मामले में सिर्फ सरकारी खजाने को ही चूना नहीं लगाया गया, बल्कि राज्य की साइबर सुरक्षा को भी पूरी तरह ताक पर रख दिया गया। समीक्षा बैठक के दौरान मध्य प्रदेश स्टेट इलेक्ट्रॉनिक्स डेवलपमेंट कॉर्पोरेशन (MPSEDC) के एडिशनल एमडी अंशुमन राज ने जो खुलासे किए, उसने सरकार और सुरक्षा एजेंसियों के होश उड़ा दिए हैं।
जांच में सामने आया है कि मध्य प्रदेश के अलग-अलग नगर निकायों में काम करने वाले करीब 2,500 अधिकारियों और कर्मचारियों के ईमेल आईडी, यूजर आईडी और पासवर्ड डार्क वेब (Dark Web) पर लीक हो चुके हैं। हैकर्स के पास इन सभी का पूरा एक्सेस है, जिसका सीधा फायदा उठाकर ठेकेदारों और भ्रष्ट अधिकारियों ने मिलकर इस पूरे घोटाले को अंजाम दिया।
मुफ्त की वेबसाइटों के चक्कर में आ गया ‘स्टीलर लॉग्स’ वायरस
सरकारी सिस्टम में इतनी बड़ी सेंधमारी कैसे हुई, इसका कारण अधिकारियों की घोर लापरवाही है। बैठक में बताया गया कि कई अधिकारी और कर्मचारी सरकारी कंप्यूटरों और लैपटॉप पर अनधिकृत वेबसाइट्स चलाते थे, फिल्में डाउनलोड करने के लिए असुरक्षित कड़ियों का इस्तेमाल करते थे या फिर अनजान ईमेल खोल लेते थे।
इस लापरवाही की वजह से सरकारी सिस्टम्स में ‘स्टीलर लॉग्स’ (Stealer Logs) नाम का एक बेहद खतरनाक मालवेयर यानी वायरस बैठ गया। यह वायरस कंप्यूटर पर टाइप की जाने वाली हर एक चीज, सेव किए गए पासवर्ड और बैंक ट्रांजैक्शन की गोपनीय जानकारी को सीधे हैकर्स और साइबर अपराधियों तक पहुंचा रहा था। इसी डेटा चोरी का फायदा उठाकर GeM पोर्टल के टेंडर्स में हेरफेर की गई।
वेंडर्स के साथ मिलकर किया गया ‘फिक्स्ड खेल’
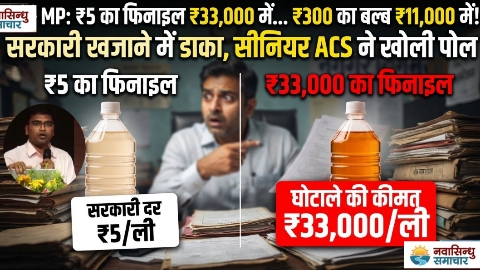
अपर मुख्य सचिव संजय दुबे ने इस बात पर सख्त नाराजगी जताई कि कैसे अधिकारियों ने चहेते ठेकेदारों को फायदा पहुंचाने के लिए नियमों को मरोड़ा। टेंडर की शर्तें इस तरह से ‘फिक्स’ की गईं कि कोई भी बाहर का या ईमानदार सप्लायर उसमें शामिल ही न हो सके। इसके बाद ‘लेबर इंडस्ट्री’ नाम के एक ही पसंदीदा वेंडर को 21 अलग-अलग नगर पालिकाओं में 201 कॉन्ट्रैक्ट सौंप दिए गए। इसी साठगांठ का नतीजा था कि ₹5 का फिनाइल ₹33,000 में और ₹300 का बल्ब ₹11,000 में खरीदा जाता रहा और किसी को कानोकान खबर नहीं हुई।
अब तक का सबसे बड़ा एक्शन: सिस्टम्स होंगे पूरी तरह फॉर्मेट
इस गंभीर सुरक्षा चूक के सामने आने के बाद विभाग ने आपातकालीन कदम उठाए हैं। डार्क वेब पर डेटा लीक होने की बात सामने आते ही तुरंत प्रभाव से सभी प्रभावित कंप्यूटरों और लैपटॉप को पूरी तरह से फॉर्मेट करने के निर्देश जारी कर दिए गए हैं। साथ ही, सभी अधिकारियों को सख्त हिदायत दी गई है कि वे सरकारी डिवाइस पर किसी भी तरह की निजी या असुरक्षित वेबसाइट न खोलें। मुख्यमंत्री और विभागीय मंत्रियों ने साफ कर दिया है कि साइबर सुरक्षा से खिलवाड़ करने वाले तकनीकी स्टाफ और लापरवाही बरतने वाले अफसरों पर भी गाज गिरना तय है।
| साइबर सुरक्षा में बड़ी चूक | क्या हुआ नुकसान? | सरकार का तत्कालिक एक्शन |
|---|---|---|
| डेटा लीक (Data Leak) | 2,500 अफसरों के यूजर आईडी और पासवर्ड डार्क वेब पर पहुंचे। | सभी ईमेल पासवर्ड को तुरंत रीसेट करने के आदेश। |
| मालवेयर अटैक (Malware) | सिस्टम में Stealer Logs वायरस एक्टिव मिला, जो डेटा चुरा रहा था। | सभी सरकारी कंप्यूटरों को तुरंत फॉर्मेट करने के निर्देश। |
| सिस्टम में धांधली | लीक पासवर्ड की मदद से पोर्टल पर टेंडर फिक्सिंग की गई। | पूरे मामले की उच्च स्तरीय तकनीकी जांच शुरू। |
Copying…
About the Author